Взломан торговый бот Solana: украдено почти $1 млн, 49 кошельков пусты
Хакер похитил 9 408 $SOL, воспользовавшись уязвимостью стороннего ПО
Bloom — торговый бот для криптовалют на базе Telegram, поддерживающий сети Solana и Ethereum Virtual Machine (EVM) — 26 октября 2026 года подвергся нарушению безопасности, в результате чего из кошельков пользователей исчезло примерно 9 408 $SOL.
Согласно официальному расследованию Bloom, стоимость похищенной криптовалюты составила примерно 947 000 долларов, хотя по предварительным оценкам, основанным на анализе блокчейна, ущерб был ближе к 954 000 долларов.
Аккаунт по мониторингу блокчейна Onchain Lens зафиксировал подозрительные переводы, а Onchain Alert сообщил, что злоумышленник сконцентрировал похищенные средства в кошельке, предположительно используемом для дренирования. Onchain Alert предупредил в X:

Будьте в курсе движения ваших монет
Алерты, котировки в реальном времени и новости рынка — в одном приложении

Наведите камеру телефона, чтобы установить

4,8 на основе 40 К оценок в App Store и Google Play


«Хакер вывел 9 408 $SOL у 49 жертв в один из своих кошельков-драйнеров [wallets], окончательная цифра может оказаться гораздо выше».
Аккаунт мониторинга определил, что крупнейший отдельный случай вывода составил 1 636 $SOL на сумму примерно 166 000 долларов. Первоначальные сообщения указывали на то, что злоумышленник в первую очередь нацеливался на запасы $SOL, оставляя нетронутыми некоторые остатки стейблкоина USDC.
Bloom подтверждает девять жертв и исключает кражу закрытых ключей
Первоначальные сообщения указывали на 49 отдельных жертв. В ходе последующего расследования Bloom сузила это число до девяти пользователей, контролирующих 49 затронутых адресов кошельков. Компания определила в качестве точки входа для атаки сложную уязвимость, позволяющую удаленно выполнять код (RCE), связанную со сторонним программным модулем.
Bloom заявила в X:
«Ни один из закрытых ключей не был скомпрометирован, незатронутые кошельки находятся в безопасности, и всем пострадавшим пользователям будет полностью возмещена ущерб компанией Bloom».
Это важное различие, поскольку эксплойт RCE потенциально позволяет злоумышленнику манипулировать скомпрометированной программной средой без прямого извлечения закрытых ключей пользователей. Однако Bloom публично не раскрыла точный механизм, использованный для авторизации несанкционированных переводов.
В качестве меры предосторожности компания временно отключила сервисы и направила затронутых клиентов в свои каналы поддержки.
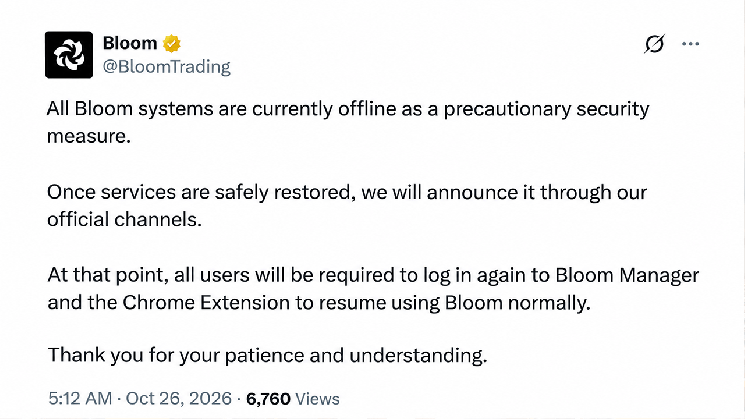
«В настоящее время все системы Bloom отключены в качестве меры предосторожности. Как только сервисы будут безопасно восстановлены, мы объявим об этом через наши официальные каналы. После этого всем пользователям потребуется повторно войти в Bloom Manager и расширение для Chrome, чтобы возобновить нормальное использование Bloom. Благодарим вас за терпение и понимание», — говорится в сообщении команды в X.
Bloom обещает 100-процентную компенсацию, пока продолжается расследование
Вместо того чтобы оставлять клиентов один на один с убытками, Bloom пообещала взять на себя все расходы. Компания заявила:
«Bloom полностью возместит 100 % похищенных средств непосредственно на безопасные кошельки, указанные пострадавшими пользователями».
Bloom подчеркнула, что также отслеживает похищенную криптовалюту, изучает возможности ее замораживания и возврата, а также пытается установить личность злоумышленника. В заявлении особо отмечается, что команда разрабатывает программное обеспечение с 2018 года и работает на рынках криптовалют с 2021 года. Пострадавшим клиентам рекомендовано перевести оставшиеся активы в вновь созданные кошельки.
Bloom публично не установила срок возмещения убытков и не объявила, когда возобновится нормальная работа. Эта новость появилась на фоне растущего числа системных ошибок, утечек данных и хакерских атак в криптовалютной отрасли, причем многие указывают пальцем на системы искусственного интеллекта (ИИ).
Данная утечка ставит неудобный технический вопрос в отношении торговых ботов, управляющих кошельками клиентов. Если закрытые ключи оставались в безопасности, то каким образом скомпрометированное стороннее программное обеспечение получило полномочия перевести почти 1 миллион долларов?